
[Deep Dive L2 Segmentation: เจาะลึกกลไก Switch Operation, Broadcast Domain และ 802.1Q VLAN Tagging]
ชาว Network และ IT Admin ทุกคนทราบดีครับว่า อุปกรณ์ Layer 2 Switch มีหน้าที่หลักในการส่งต่อข้อมูล (Forwarding) ภายในวง LAN เดียวกันผ่าน MAC Address Table
แต่พอกลุ่มเครือข่ายในองค์กรเริ่มขยายตัวขึ้น สิ่งที่เป็นฝันร้ายที่สุดของพวกเราคือเรื่องของ Broadcast Domain ที่กว้างเกินไป (Large Broadcast Domain) ซึ่งเป็นสาเหตุของปัญหาประสิทธิภาพเครือข่ายตกต่ำ และความเสี่ยงในการเกิด Broadcast Storm ลามไปจนถึงช่องโหว่ด้าน Security
วันนี้เรามาทบทวนกลไกเชิงลึกของการทำ Network Segmentation ด้วย VLAN และมาตรฐาน IEEE 802.1Q ที่วิศวกรเครือข่ายต้องใช้ในการออกแบบ Enterprise Network กันครับ
🔍 Switch Operation & The Broadcast Problem
โดยเริ่มต้น Default ของ Switch ทุกตัวจะจับทุก Interface มารวมกันอยู่ที่ VLAN 1 ซึ่งหมายความว่าอุปกรณ์ทั้งหมดแชร์ Broadcast Domain ร่วมกัน เมื่อใดก็ตามที่มีอุปกรณ์ส่งเฟรมจำพวก ARP Request, DHCP Discover หรือเฟรมแบบ Unknown Unicast อุปกรณ์ Switch จะทำหน้าที่ Flood (กระจาย) เฟรมนั้นออกไปยังทุกๆ พอร์ตที่อยู่ใน Broadcast Domain เดียวกัน
เมื่อมีโฮสต์ในเครือข่ายนับร้อยเครื่อง ทราฟฟิก Broadcast เหล่านี้จะเข้าไปกินทรัพยากร CPU และ bandwidth ของอุปกรณ์บน Network โดยไม่จำเป็น รวมถึงเพิ่มความเสี่ยงต่อการดักฟังข้อมูล (Packet Sniffing) อีกด้วย
⚙️ กลไกการทำ VLAN Segmentation & 802.1Q Tagging
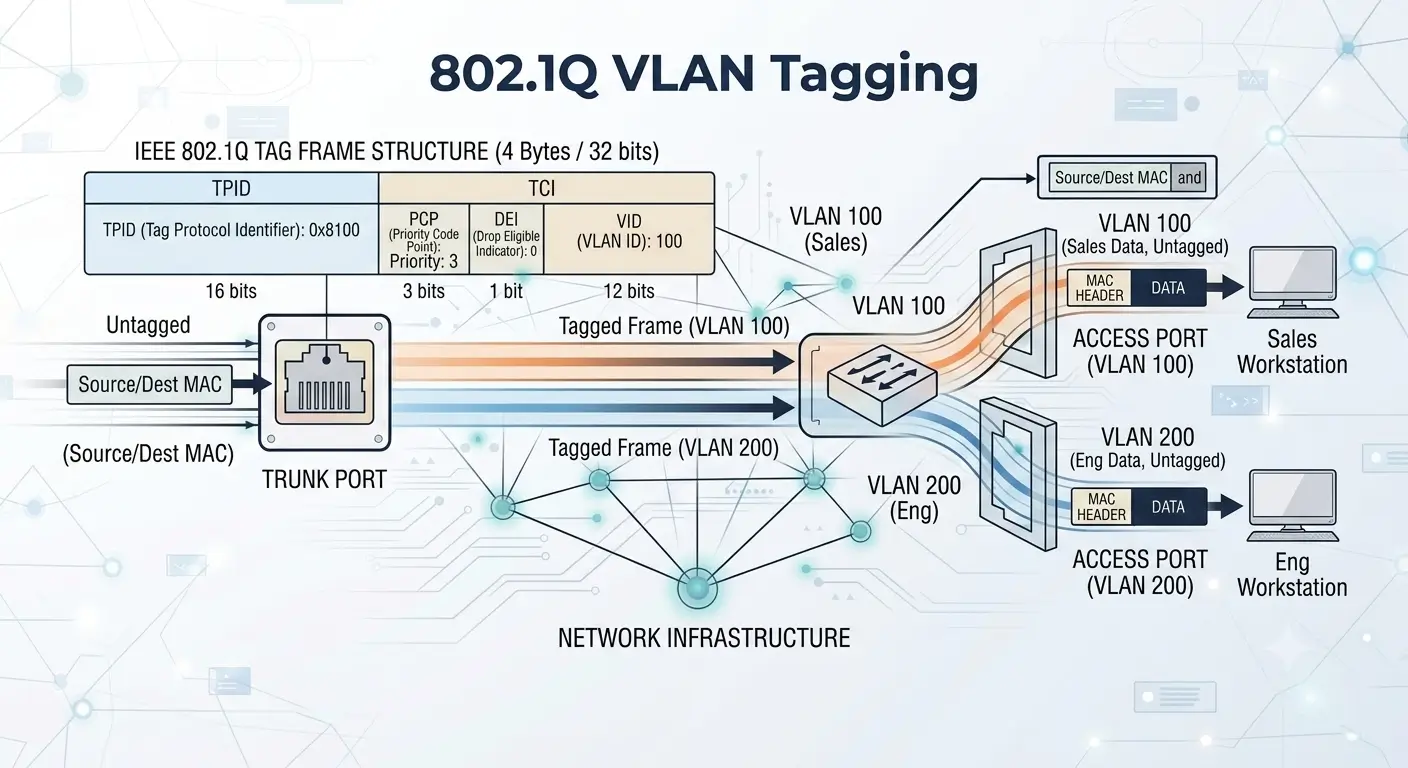
การทำ VLAN คือการแบ่ง Logical Broadcast Domain ออกจากกันบนฮาร์ดแวร์ตัวเดียวกัน โดยกระบวนการจัดการทราฟฟิกข้ามสวิตช์จะถูกควบคุมด้วยโหมดของพอร์ตหลักๆ 2 ประเภท:
- Access Port: เป็นพอร์ตที่เชื่อมต่อกับ End Devices (เช่น PC, Printer) พอร์ตนี้จะรับส่งเฟรมข้อมูลแบบ Untagged (เฟรมปกติที่ไม่มีการแปะป้าย VLAN ID)
- Trunk Port: เป็นพอร์ตที่ใช้เชื่อมต่อระหว่าง Switch-to-Switch หรือ Switch-to-Router ทำหน้าที่เป็นท่อส่งข้อมูลของหลายๆ VLAN ข้ามไปมาระหว่างอุปกรณ์
เมื่อเฟรม Untagged วิ่งเข้ามาที่ Access Port ของ Switch ตัวแรก สวิตช์จะนำเฟรมนั้นมาแปะ VLAN Tag ตามมาตรฐาน IEEE 802.1Q เข้าไปในอาร์เรย์ของอีเทอร์เน็ตเฟรม (เพิ่มฟิลด์ขนาด 4 Bytes ประกอบด้วย Tag Protocol Identifier และ Tag Control Information ซึ่งมี VLAN ID ขนาด 12 Bits อยู่ในนั้น)
เมื่อเฟรมวิ่งผ่านท่อ Trunk ไปถึง Switch ปลายทาง สวิตช์ตัวนั้นจะอ่านค่า VLAN ID แล้วทำการ Strip (แกะ Tag ออก) ก่อนจะส่งเฟรมแบบ Untagged กลับคืนให้แก่ End Device ปลายทางที่อยู่ใน VLAN เดียวกันอย่างแม่นยำ
🛠️ Engineering Guide: สิ่งที่ต้องระวังในการตั้งค่าหน้างาน
- Native VLAN Mismatch: อย่าลืมตรวจสอบข้อกำหนดของ Native VLAN (พอร์ต Trunk ที่ยอมให้ทราฟฟิกแบบ Untagged วิ่งผ่านได้โดยไม่ต้องแปะป้าย) ของสวิตช์ต้นทางและปลายทางให้ตรงกัน ไม่เช่นนั้นจะเกิดปัญหา Security Leak
- Allow Specific VLAN: อนุญาตให้เฉพาะ VLAN ที่จำเป็นเท่านั้นข้ามผ่านลิงก์ Trunk อย่าปล่อยให้ผ่านทุก VLAN โดยไม่จำเป็น
- Switch Spoofing Attack: ควรปิดฟังก์ชัน Dynamic Trunking Protocol (DTP) เพื่อป้องกันการแฮกเกอร์ใช้เทคนิค Switch Spoofing เข้ามา
Pineapple S&S เราเข้าใจความซับซ้อนในการบริหารจัดการและโครงสร้างพื้นฐานระดับ Enterprise เป็นอย่างดี
หากทีม IT หรือ Network Engineer ขององค์กรคุณกำลังเจอปัญหาหรือมีแพลนที่จะทำ Network Core Switch Migration, การ Re-design IP Addressing & VLAN Core โครงสร้างองค์กรใหม่
ทีม Certified Engineers ของเราพร้อมเข้าไปช่วยงาน Project ออกแบบ, Configuration และ ทดสอบระบบร่วมกับคุณ เพื่อให้แน่ใจว่าระบบจะสามารถใช้งานได้ 100%
📩 ติดต่อเราเพื่อแชร์ข้อมูล หรือนัดคุยรายละเอียดสเปกโปรเจกต์ร่วมกันได้ทันทีครับ